1. Logiciel : mise en place d’un niveau supplémentaire de sécurité
Decalog SIGB augmente son niveau de sécurité. Cela est indispensable pour lutter contre les attaques de pirates et mieux protéger vos données. Cette sécurisation comprend 5 points.
1.1. Expiration et complexité des mots de passe
La version précédente a mis en place une complexité des mots de passe pour les nouveaux utilisateurs ainsi que pour les utilisateurs existants lors de la réinitialisation.
Il reste néanmoins des utilisateurs existants n’ayant pas réinitialisé leur mot de passe depuis la précédente version et qui possèdent donc un mot de passe sans la complexité souhaitée.
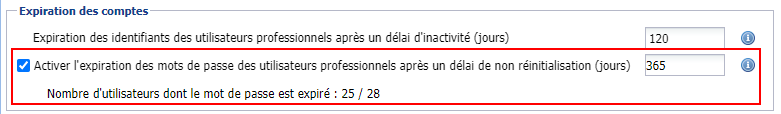
Cette version permet d’imposer l’expiration du mot de passe pour demander son changement après un délai paramétrable (au maximum 1 an).
Ce paramétrage s’effectue dans :
- Pour les clients multi-sites (réseaux de bibliothèques) : Administration du réseau -> Réseau -> Paramètres
- Pour les clients mono-site (bibliothèques isolées) : Administration du réseau -> Site -> Paramètres
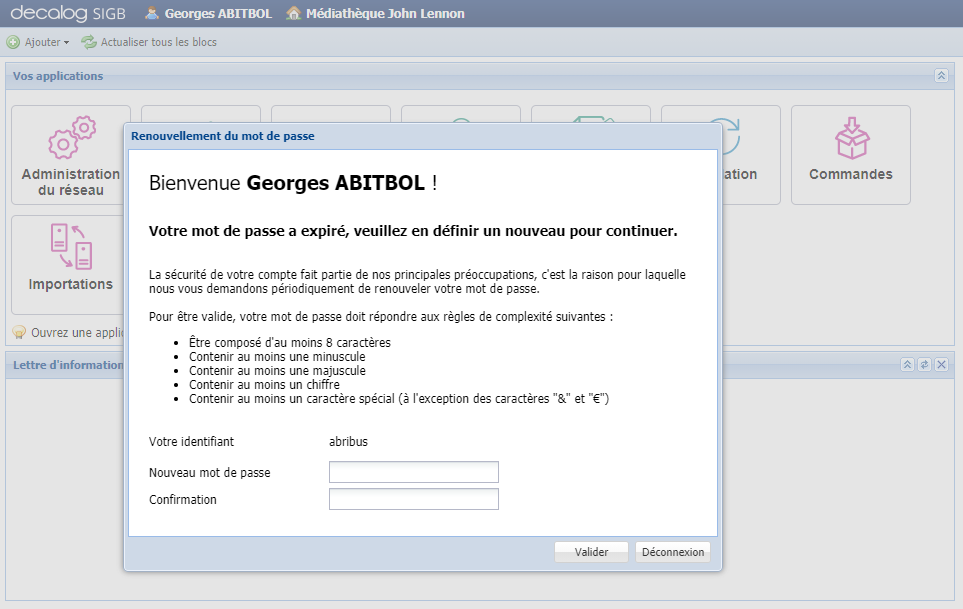
Lorsqu’un utilisateur dont le mot de passe est expiré se connecte, un écran lui permettant de changer son mot de passe est affiché :
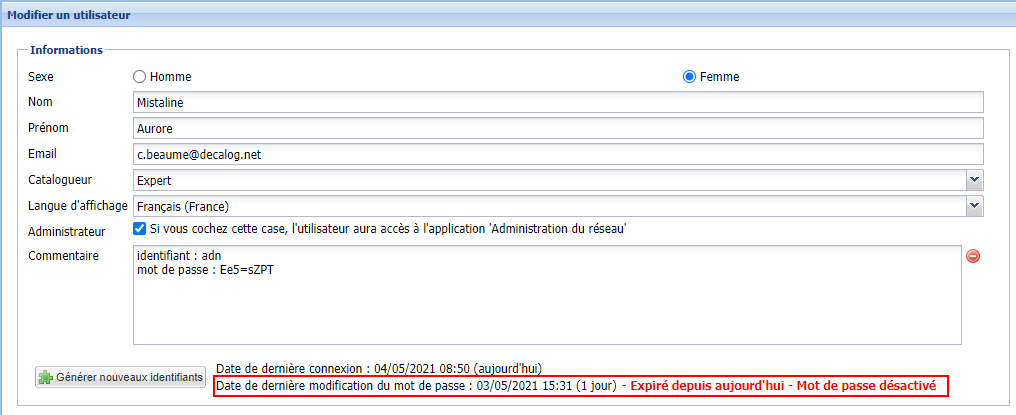
Dans la fiche de l’utilisateur, il est indiqué si le mot de passe est expiré :
1.2. Temporisation en cas d’échecs répétés
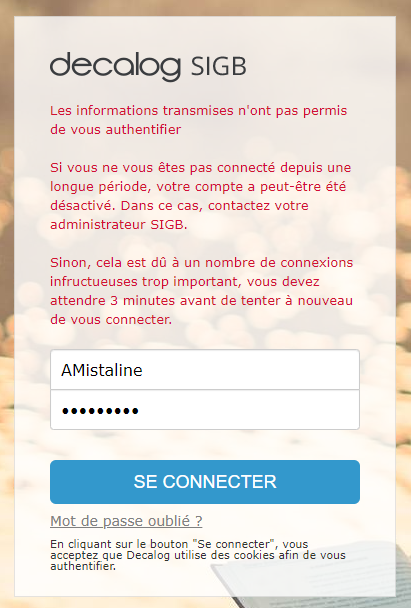
Pour contrer une attaque de type « robot », après 3 échecs de connexions, une temporisation de 3 minutes est imposée.
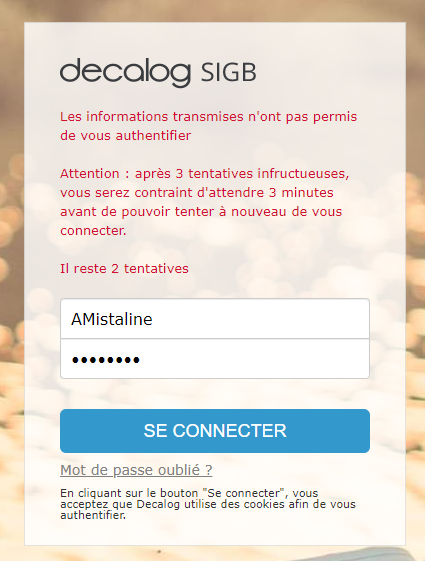
Message après un premier échec :
Message après 3 échecs :
A l’issue de ces 3 minutes, il est à nouveau possible de se connecter.
1.3. Désactivation des comptes inactifs
Les utilisateurs qui ne se sont pas connectés depuis un certain délai paramétrable (maximum 1 an) sont automatiquement désactivés.
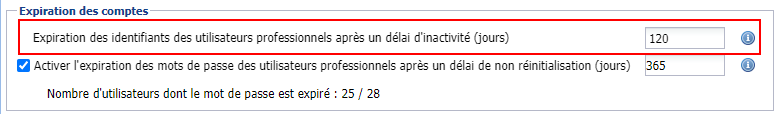
Message si un utilisateur tente de se connecter :
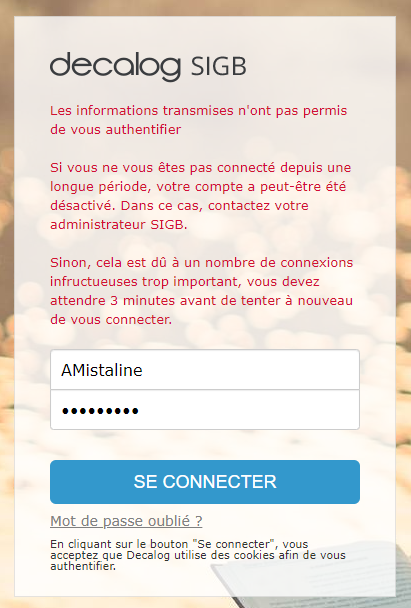
Pour réactiver un compte désactivé, il est possible :
- Pour un administrateur, depuis la fiche de l’utilisateur, de réinitialiser ses identifiants (depuis Administration du réseau > Utilisateurs)
- Pour l’utilisateur, de cliquer sur « Mot de passe oublié ».
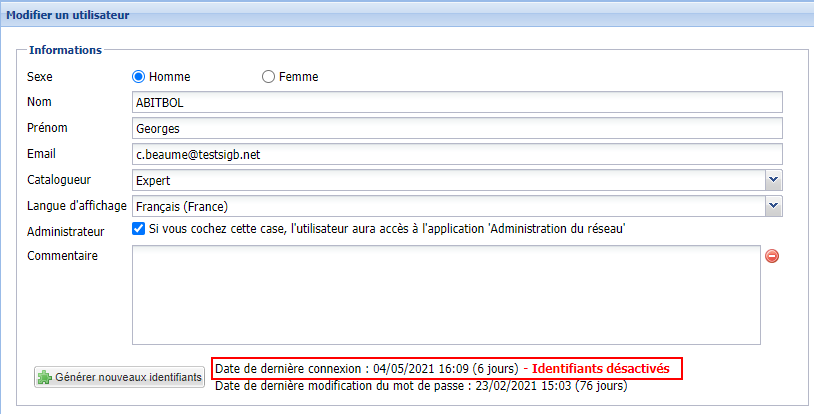
Dans la fiche de l’utilisateur, il est indiqué si l’utilisateur est désactivé :
1.4. Amélioration du système de cryptage des mots de passe en base
Rappel : les mots de passe des utilisateurs professionnels ainsi que des abonnés pour l’accès au compte du portail public sont stockés et cryptés dans la base de données.
Lorsqu’un utilisateur ou un abonné se connecte, Decalog vérifie que le mot de passe saisi est conforme au mot de passe dans la base mais ne le connait pas.
De ce fait, il n’est pas possible de connaître un mot de passe : en cas de perte ou d’oubli, il est obligatoire de le réinitialiser.
L’algorithme de cryptage a été adapté avec les dernières recommandations les plus sûres.
1.5. Amélioration de la sécurité des modèles de documents
Cela est transparent à l’utilisation, la sécurité des modèles de document a été renforcée afin qu’ils ne puissent pas être utilisés comme moyen de lecture de n’importe quelle donnée.