6. Double authentification
La méthode d’authentification traditionnelle, composée d’un identifiant et d’un mot de passe, semble aujourd’hui obsolète. En effet, d’après un rapport publié par l’entreprise de cyber sécurité Hive System, un mot de passe composé de 8 caractères de toute nature (minuscules, majuscules, chiffres, caractères spéciaux) peut être forcée en à peine 6 heures par un hacker. Ainsi, la double authentification représente une solution adaptée pour apporter une protection supplémentaire à vos données, en intégrant une seconde couche de sécurité.
L’application de double authentification est souvent plébiscitée pour son haut niveau de sécurité conjugué à sa simplicité d’accès.
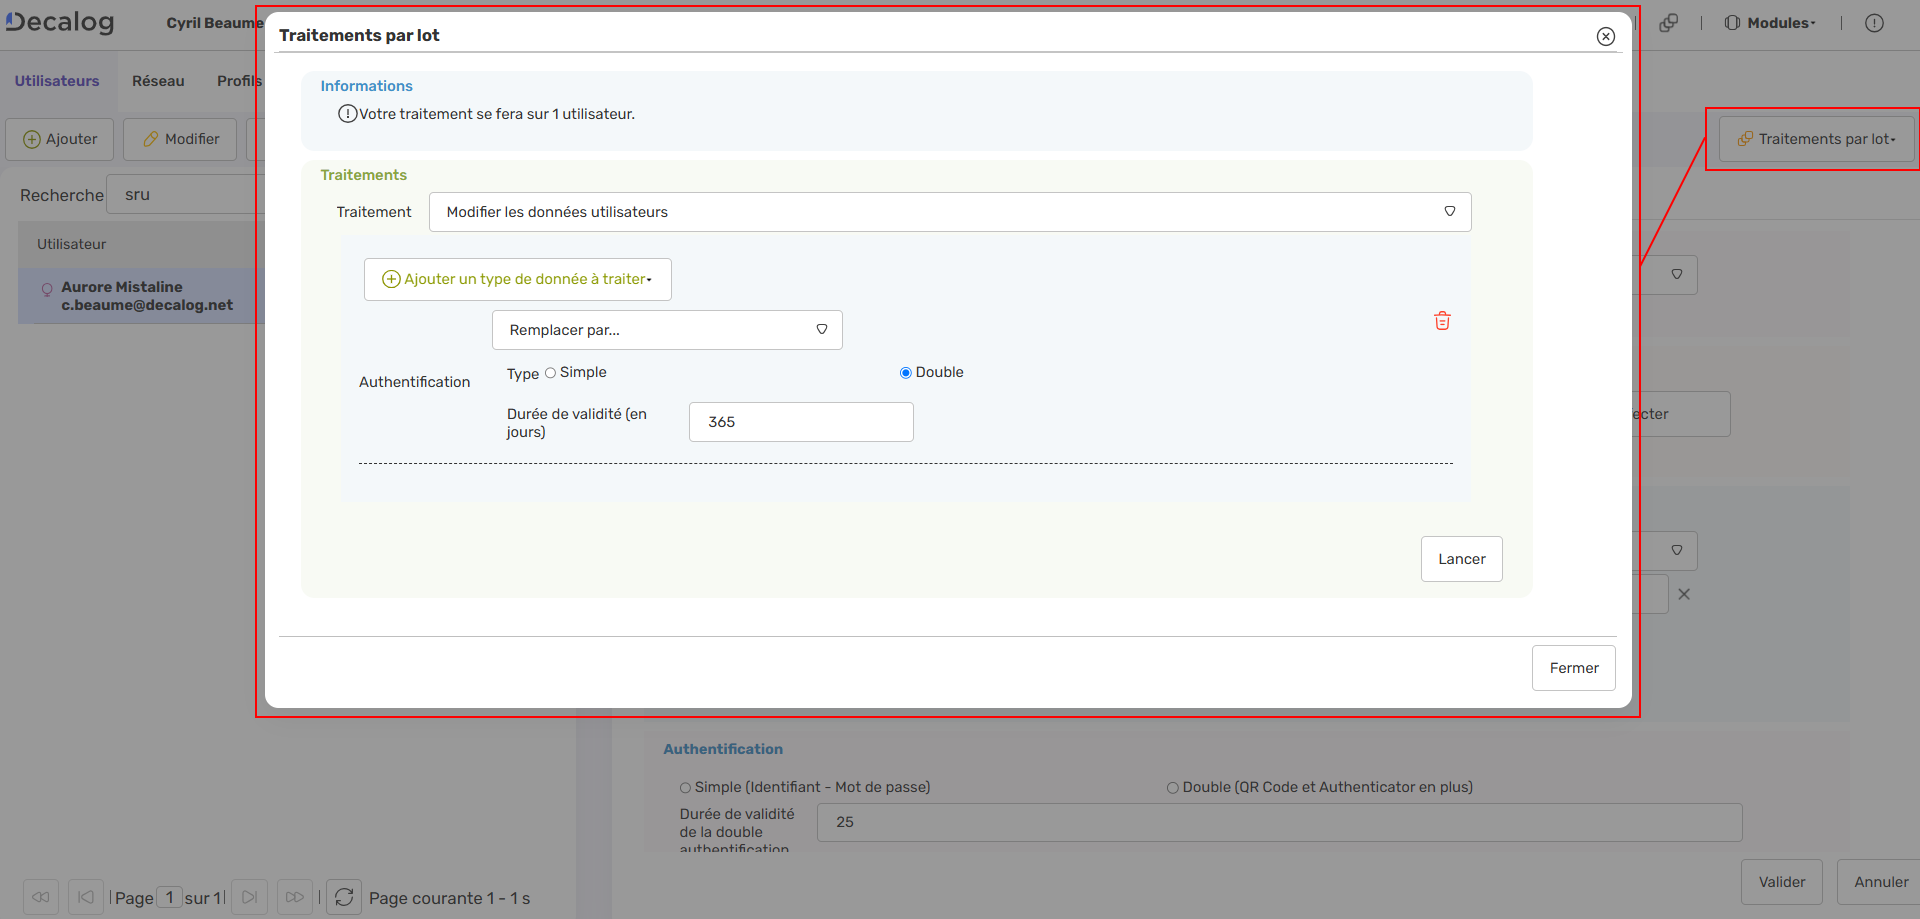
Cette option est activable par Decalog dans l’administration du réseau, dans le bloc « Applications » de l’onglet des fonctionnalités supplémentaires.
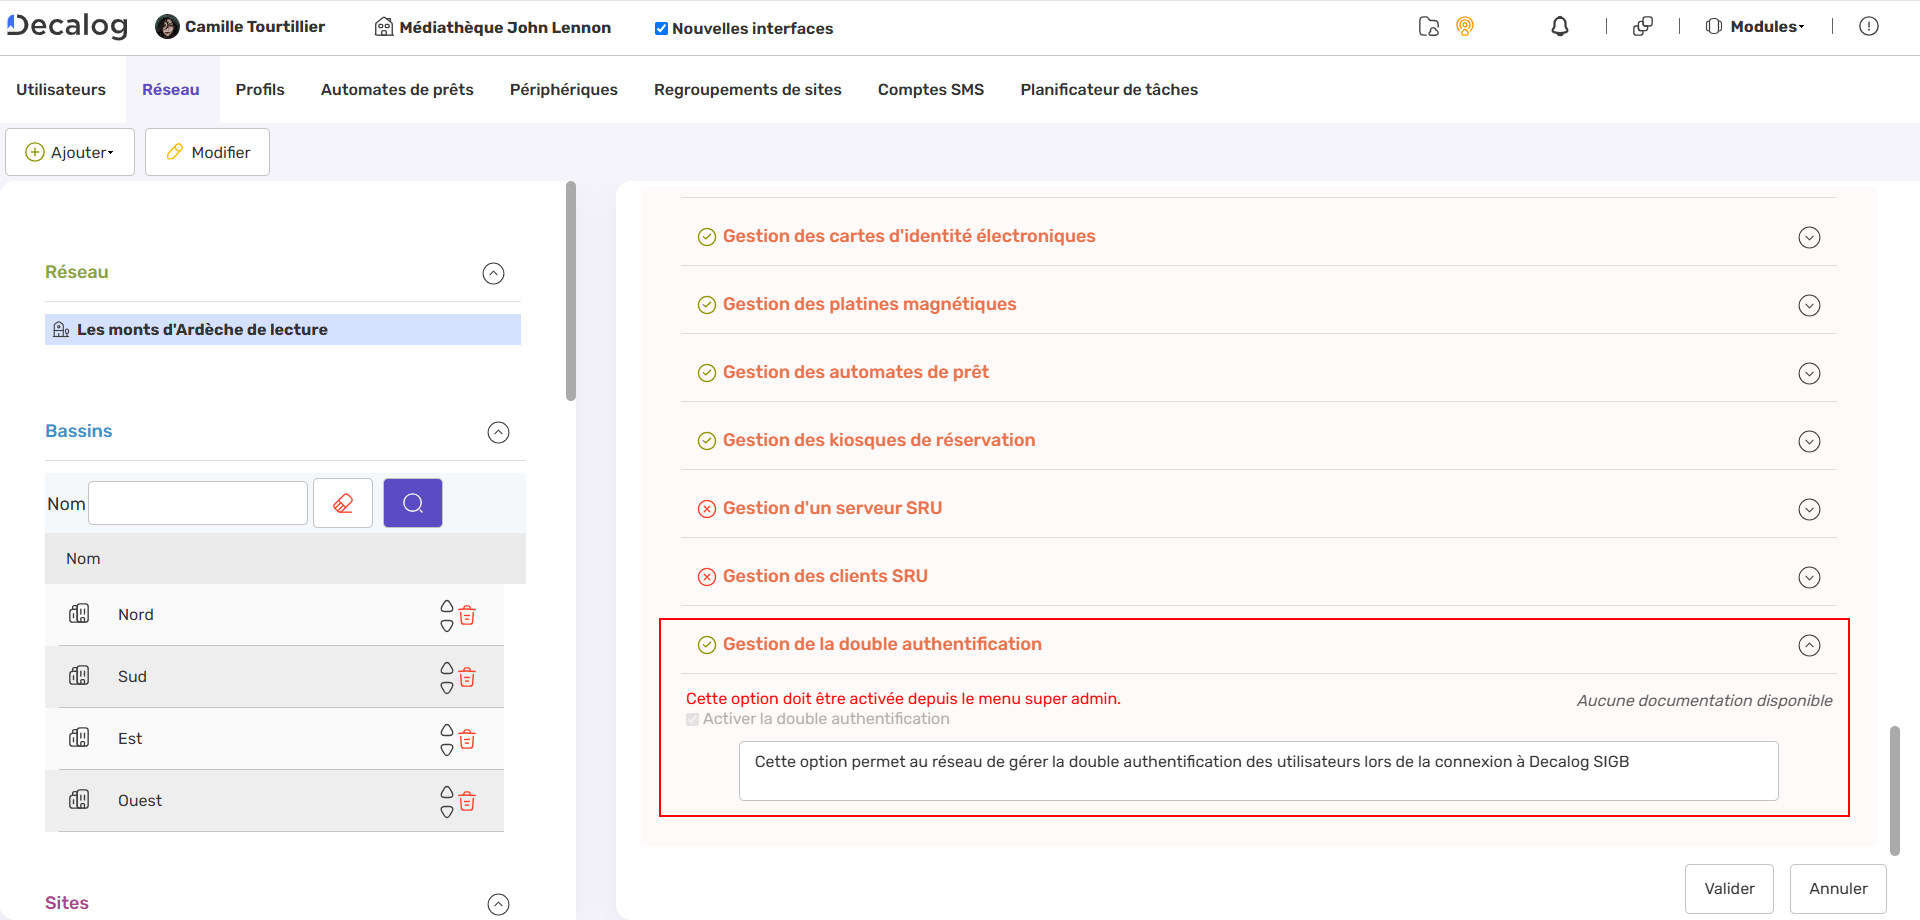
Pour activer la double authentification pour un utilisateur, il faut cocher « Double authentification » sur sa fiche ainsi que définir un délai.
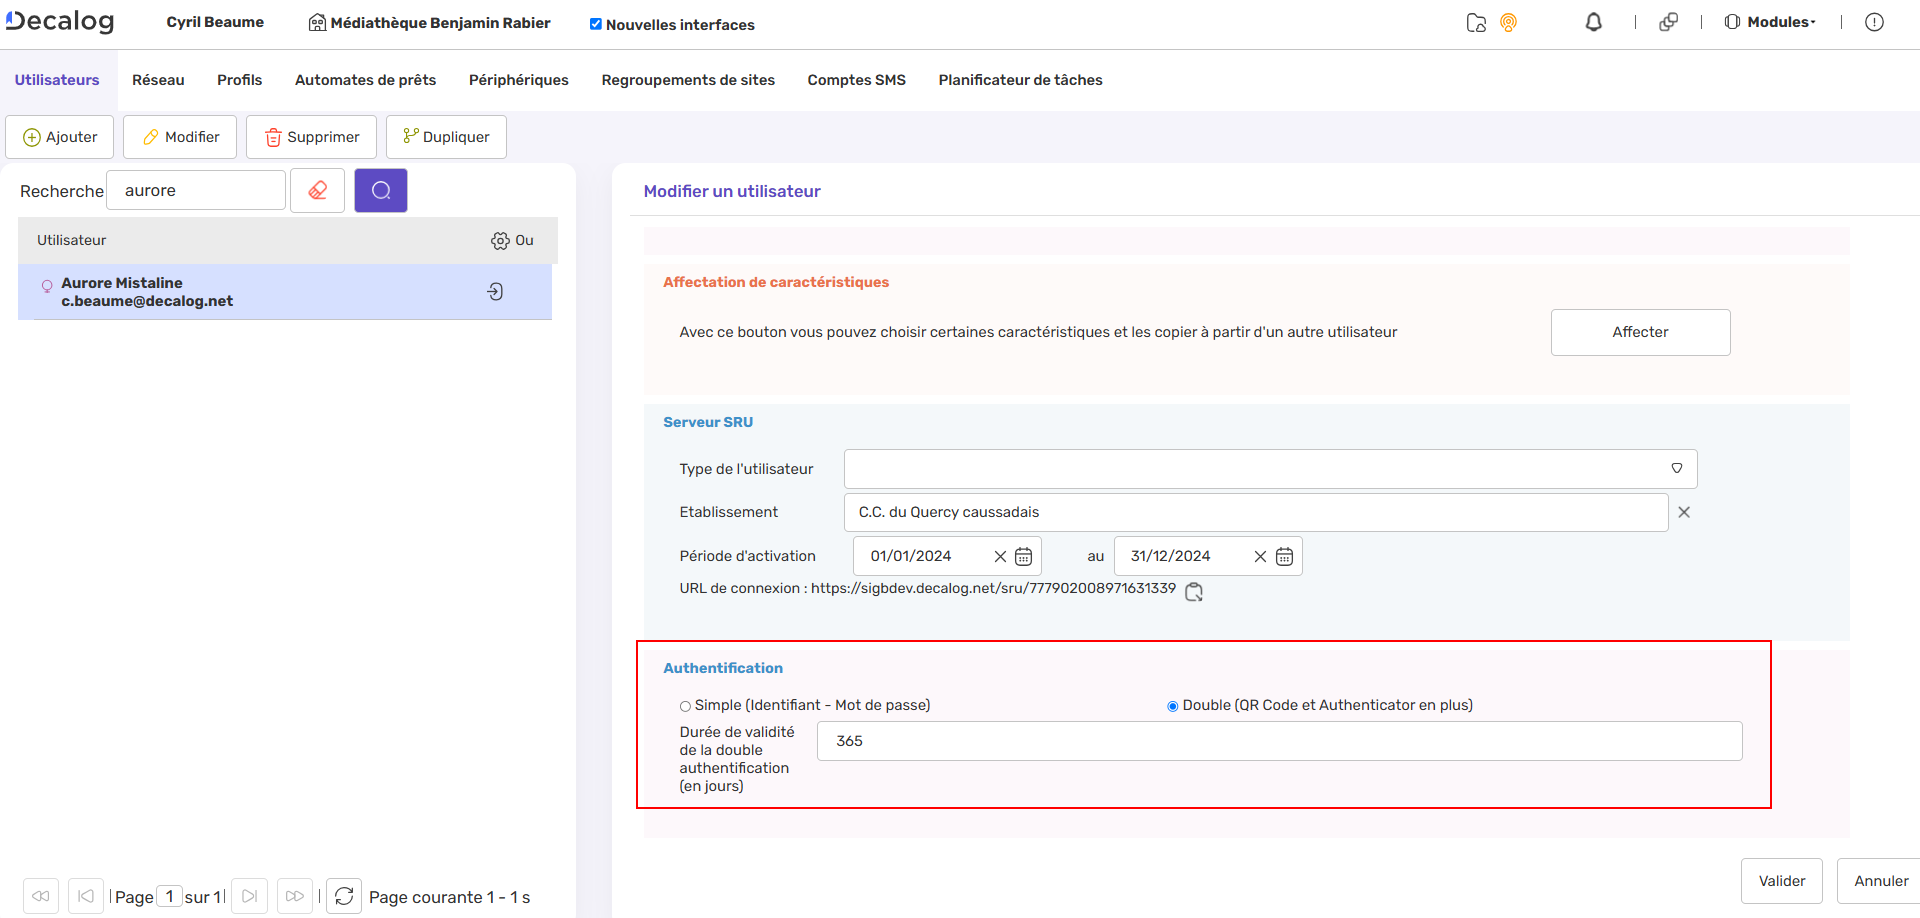
Il est possible d’activer la double authentification pour l’ensemble des utilisateurs via un traitement par lot.
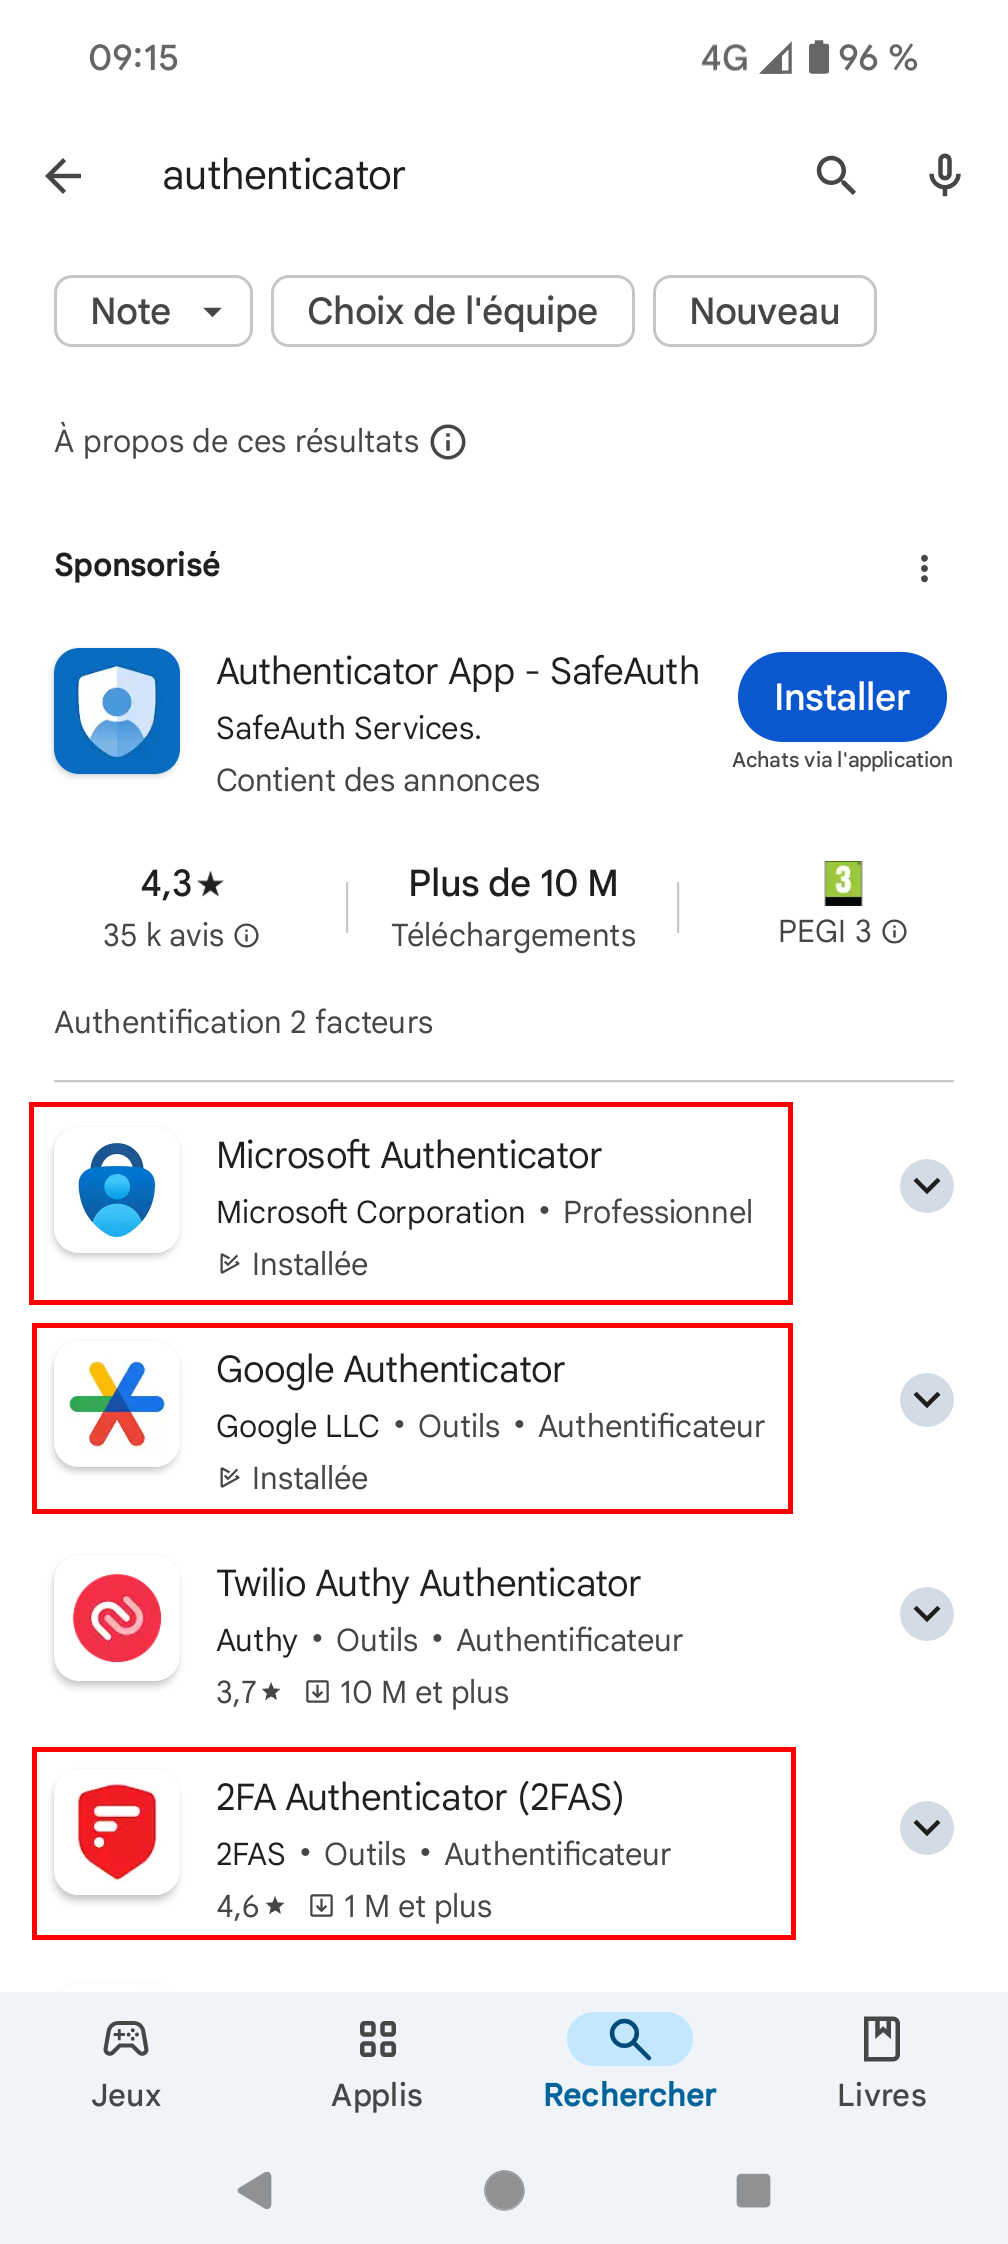
L’utilisateur doit avoir installée sur son smartphone une application « Authenticator ».
Les 3 préconisées, bien que bien d’autres restent très bien, sont :
Google Authenticator
Double authentification
-
Microsoft Authenticator
Double authentification
-
2FAS
Double authentification
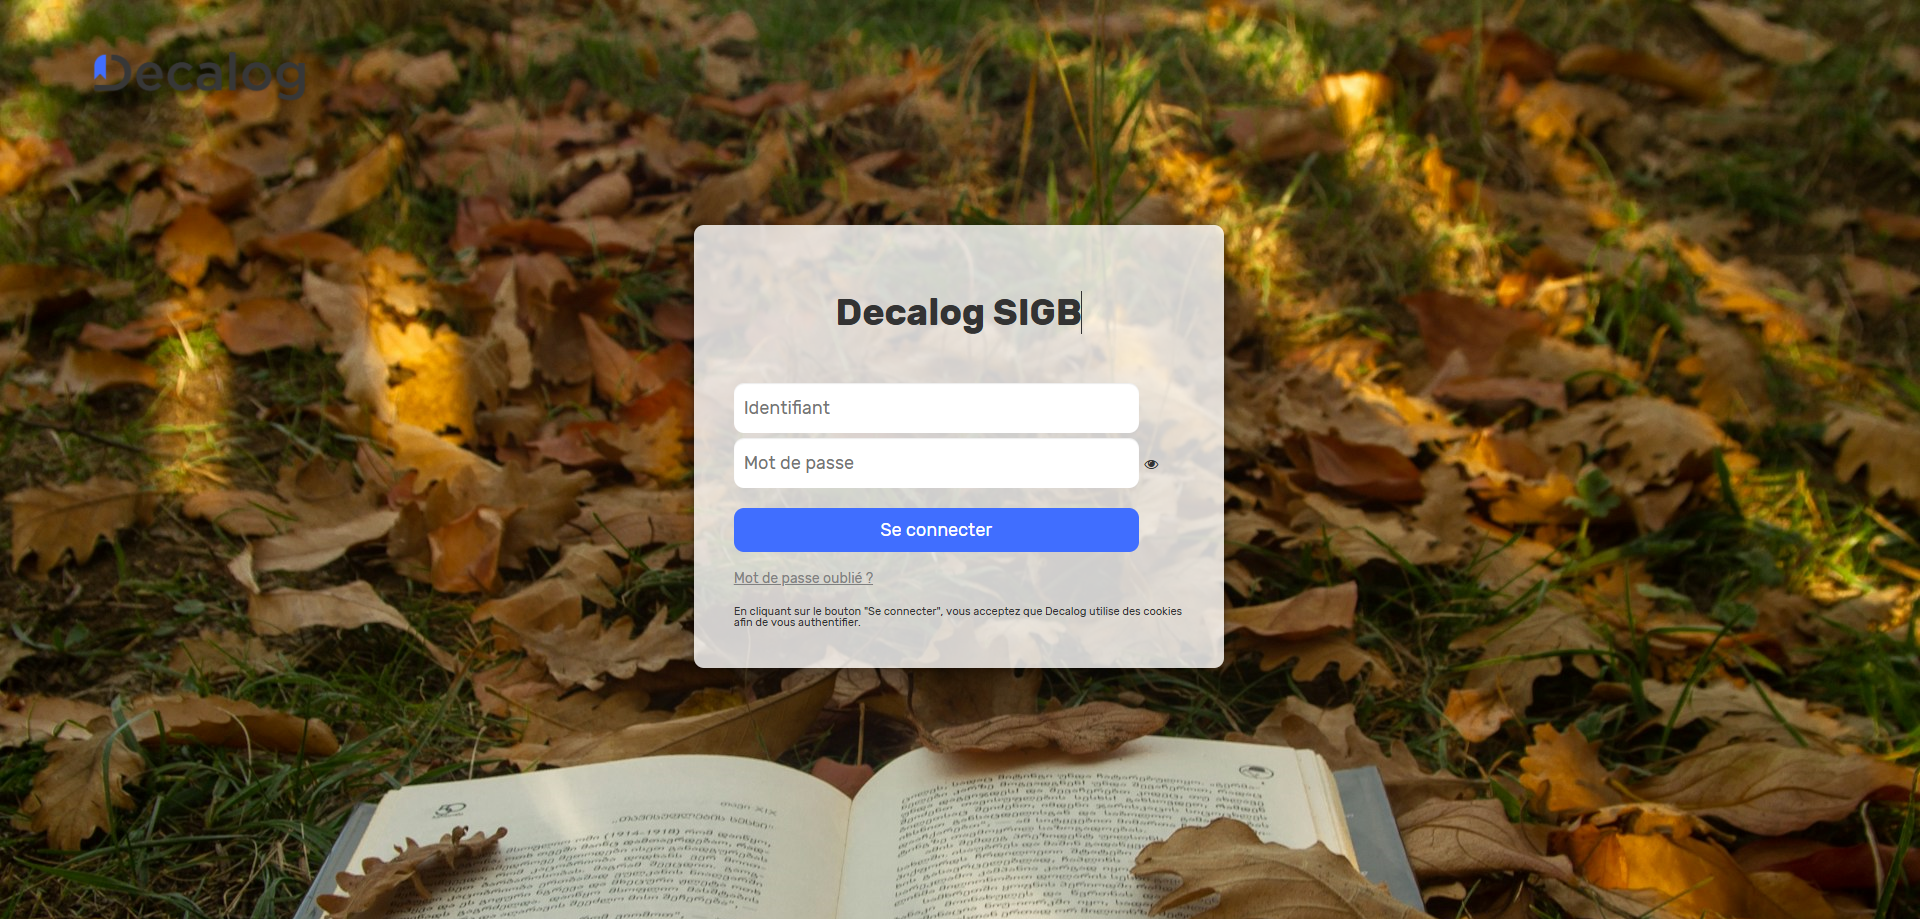
Une fois activée, à la prochaine connexion, l’utilisateur entre ses identifiants sur la page de connexion.
Il est ensuite affiché un QR code.
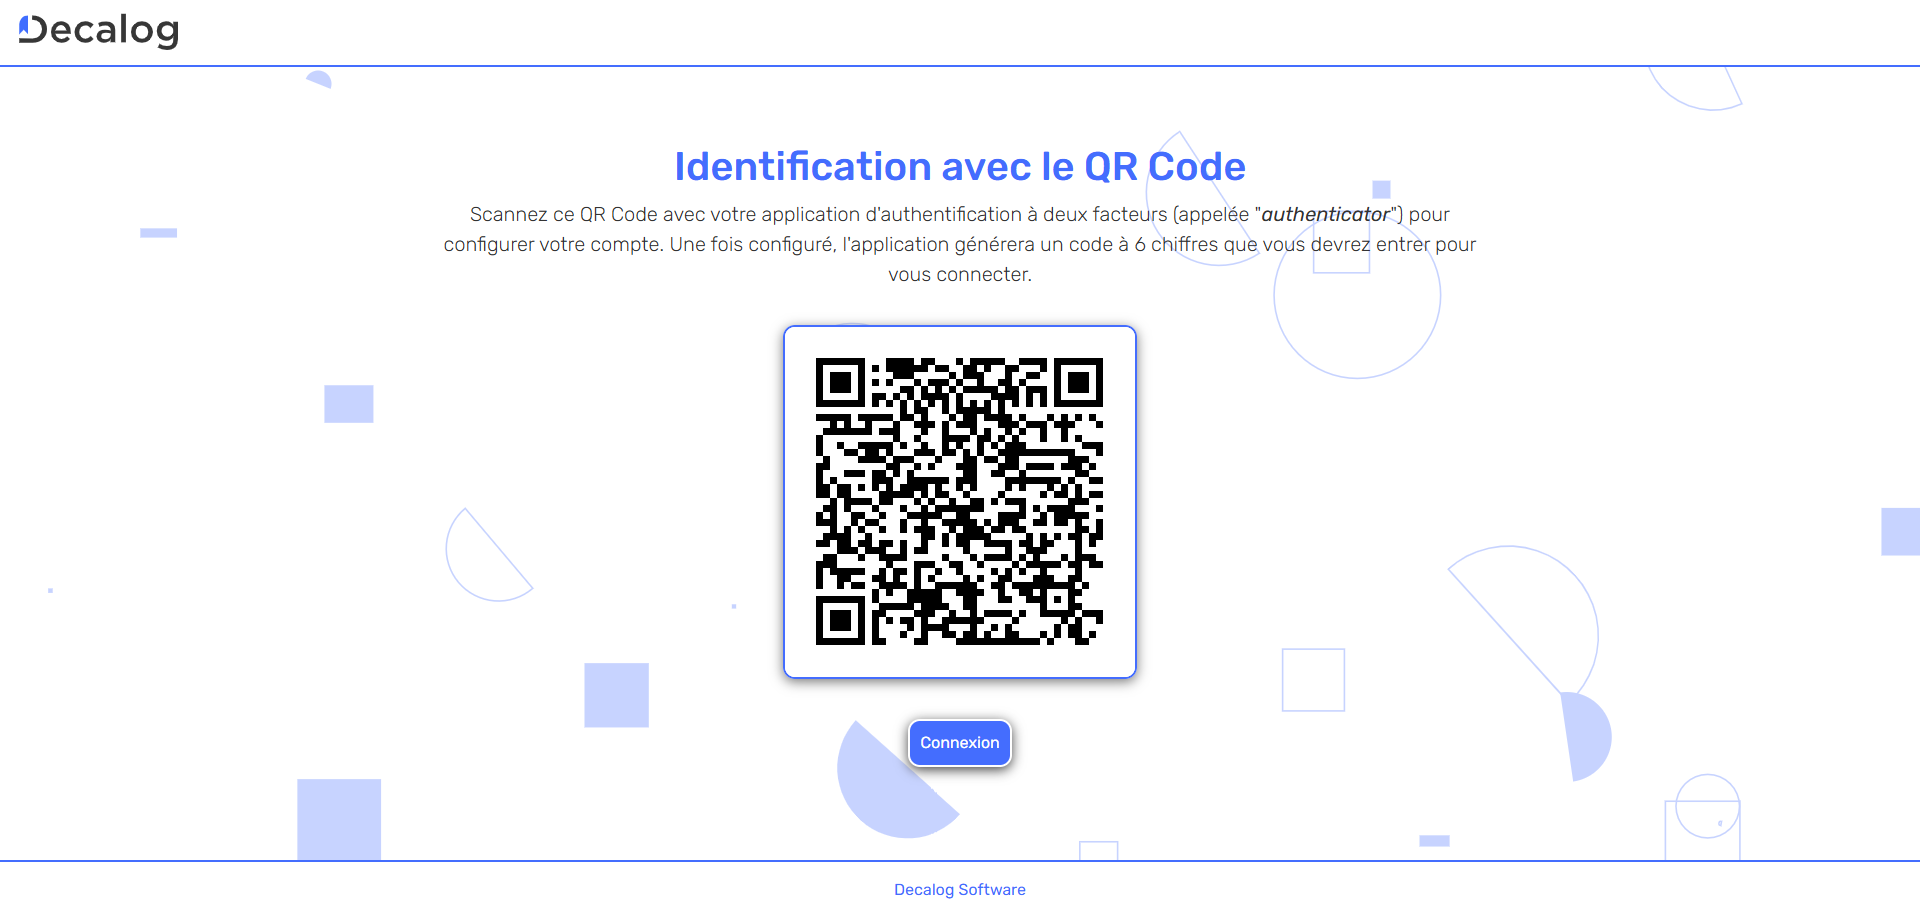
Ce dernier doit être scanné avec le smartphone directement avec l’application d’authentification et la solution génèrera alors un code de 6 chiffres à usage unique différent toutes les 30 secondes.
Il suffit alors à l’utilisateur de cliquer sur « Connexion » d’indiquer le code qui apparaît sur l’application pour se connecter.
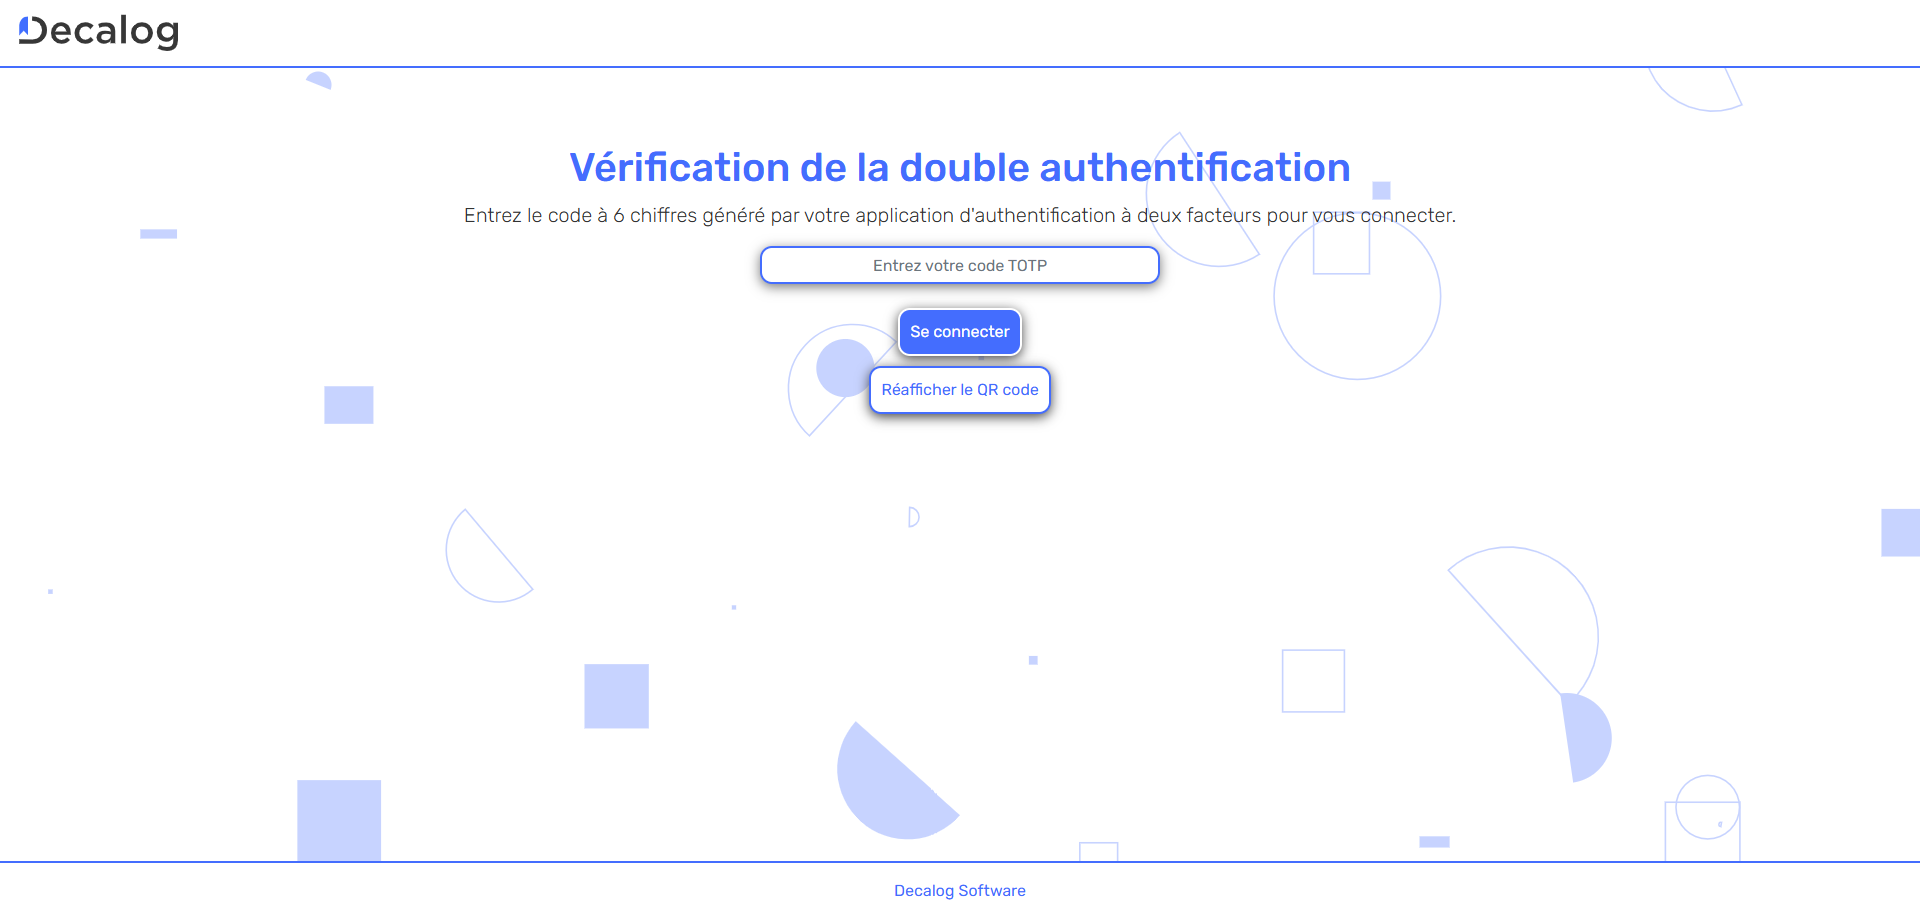
La double authentification sera redemandée à l'utilisateur une fois le délai défini passé à la prochaine connexion.
A noter que le QR Code ne sera plus demandé, seul le code s’affichera.